 jacin.
服务器与部署
自动续签ssl证书
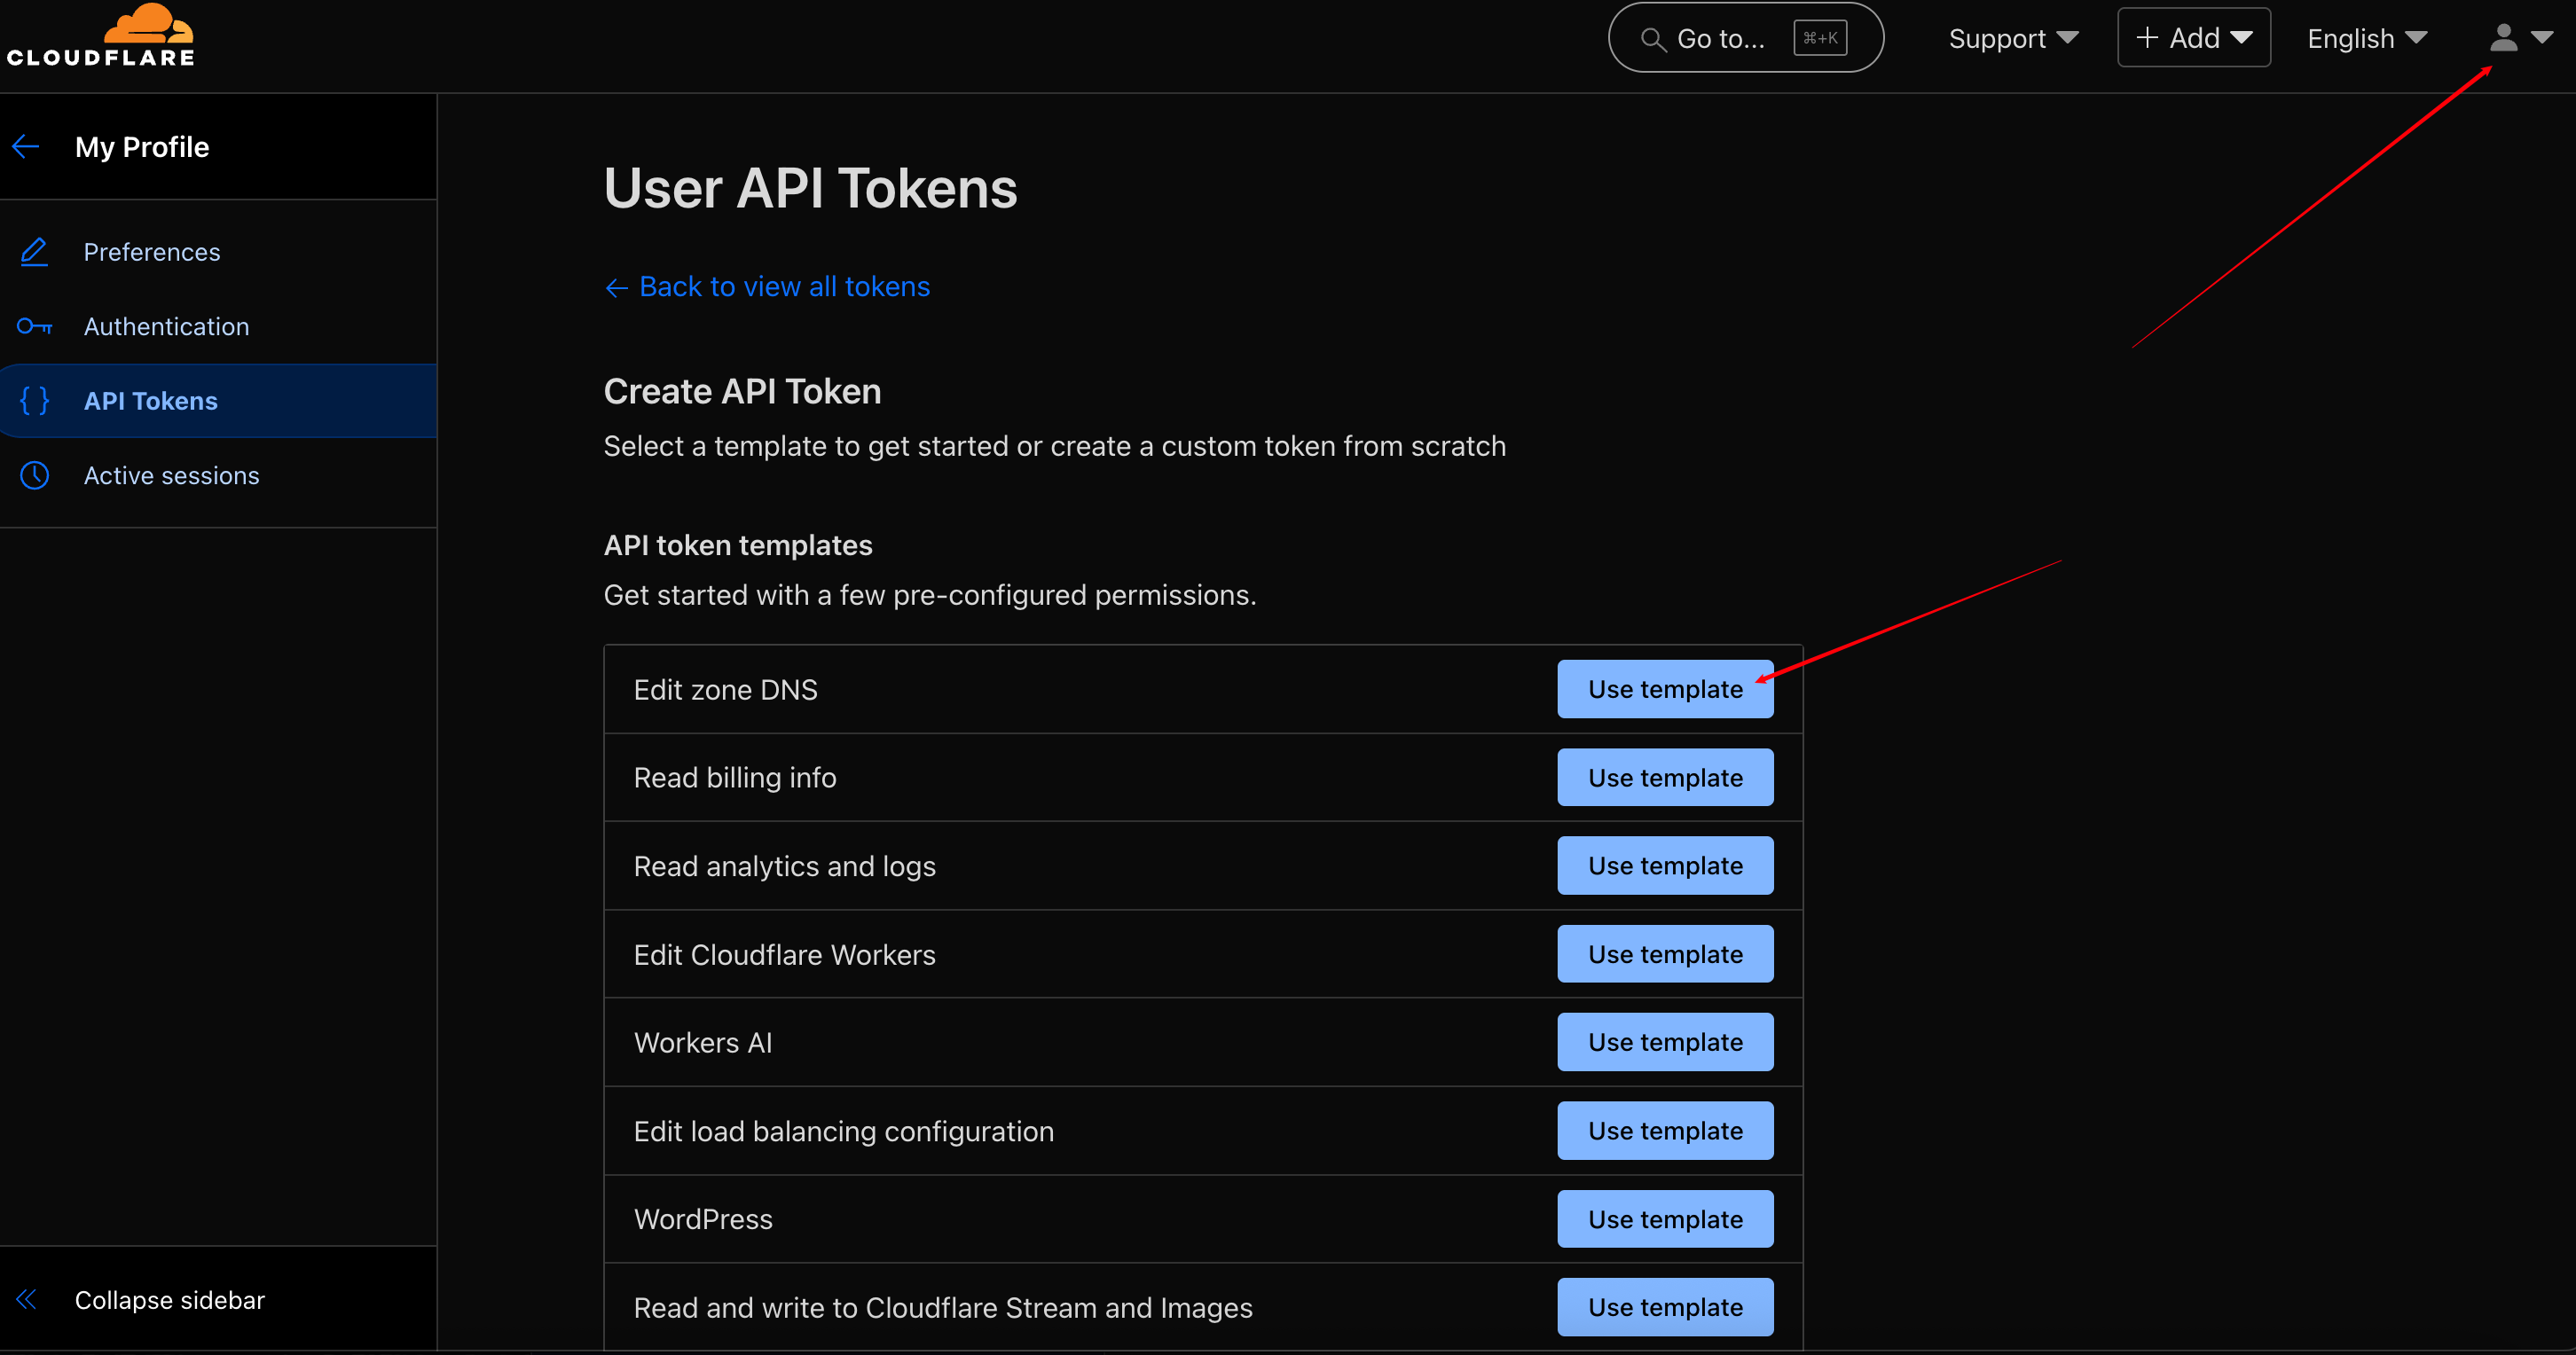
这篇笔记记录了用 acme.sh 为域名自动申请和续签 Let’s Encrypt SSL 证书的完整配置过程,重点场景是通过 DNS-01 验证签发 jacin.me 及其通配符证书,适合需要为泛域名部署 HTTPS 的站点维护者或运维人员。操作从安装 acme.sh、加载环境变量开始,随后切换默认 CA 到 Let’s Encrypt、注册账号,并以 Cloudflare 为例说明如何创建具备 Edit zone DNS 权限的 API Token,提醒 Token 只显示一次需要提前保存。配置部分使用 CF_Token 与 CF_Account_ID 作为 dns_cf 插件的凭证,执行 acme.sh --issue -d jacin.me -d '*.jacin.me' --dns dns_cf 后会在 ~/.acme.sh/jacin.me_ecc/ 下生成证书、私钥、中间证书和 fullchain.cer。文章还说明了如何通过 crontab 检查 acme.sh 自动续签任务,把 Cloudflare 凭证写入 account.conf 以便后续续签复用,并用 acme.sh --list 查看证书创建时间和 Renew 时间。续签机制上,acme.sh 会在到期续签时把新证书覆盖到原路径,因此 Nginx 只要引用 fullchain.cer 和对应 key,并在续签后执行 nginx -s reload 或 systemctl reload nginx,就能让新 TLS 握手平滑切换到新证书而不影响已有连接。